Domain bühnenrollen.de kaufen?
Wir ziehen mit dem Projekt
bühnenrollen.de um.
Sind Sie am Kauf der Domain
bühnenrollen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bühnenrollen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
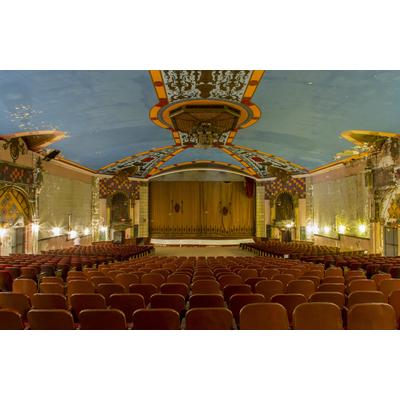
Papermoon "THEATER-OPER BÜHNE VORHANG VINTAGE WANDBILD POSTER XXL"Vliestapete, THEATER-OPER BÜHNE VORHANG VINTAGE WANDBILD POSTER XXL, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften:...150,10 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
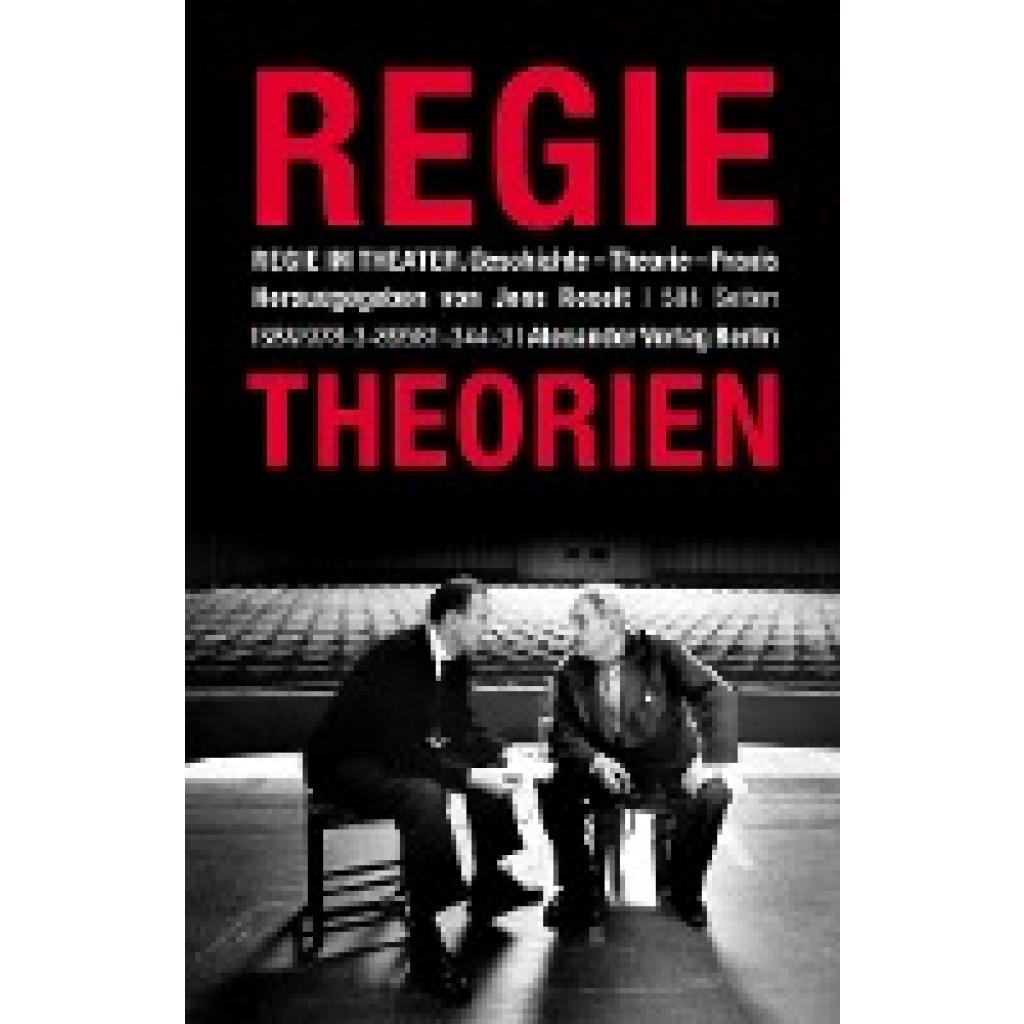
Regietheorien. Regie im TheaterRegietheorien. Regie im Theater , Geschichte - Theorie - Praxis , Ausgleichsbehälter- & Kühlerverschlussdeckel > Motorkühlung , Erscheinungsjahr: 20150109, Produktform: Kartoniert, Redaktion: Roselt, Jens, Seitenzahl/Blattzahl: 502, Keyword: Brecht; Grundlagentexte; Theaterwissenschaft, Inszenierung, Regie, Schauspiel, Fachschema: Regisseur - Regie~Drama / Theater~Theater, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 198, Breite: 128, Höhe: 32, Gewicht: 519, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bardola, Nicola: Applaus, Applaus - Sportfreunde StillerApplaus, Applaus - Sportfreunde Stiller , Applaus, Applaus: Die Geschichte der Sportis von ihren Anfängen bis heute Die Indie-Rockband Sportfreunde Stiller, Schöpfer der größten Fußball-Hymne Deutschlands (''54, '74, '90, 2006' und ''54, '74, ''90, 2010'), formiert sich bereits Anfang der 1990er Jahre in Germering bei München. 1996 erscheint die EP 'Macht doch was ihr wollt - Ich geh' jetzt!', 1998 'Thonträger'. Damit beweisen die fußballbesessenen Punk-Popper auf Anhieb ihr musikalisches Können gepaart mit zuversichtlichem Wortwitz. Sie sind dann viel unterwegs und erspielen sich eine Fangemeinde, die sie liebevoll 'Sportis' nennt. Mit jedem neuen Album wächst das Mitsingpotenzial ihrer Songs. Mit Liedern wie "Ein Kompliment' (2002), 'Ans Ende denken wir zuletzt' (2003) oder 'Ich, Roque' (2004) begeistern die drei Musiker aus Bayern den gesamten deutschsprachigen Raum und werden Stammgäste in den Charts. Als im Mai 2006 der WM-Hit ''54, '74, ''90, 2006' erscheint, landen die Sportis auf Platz 1 in Deutschland. Die Fanmeilen der Republik bekommen nicht genug davon. Peter Brugger (alias Balboa, Fan des FC Bayern, Sänger), Florian Weber (alias Flo, 1860 München, Schlagzeuger) und Rüdiger Linhof (alias Rüde, auch Löwen-Fan, Bassist) sind bald dreißig Jahre nach der Band-Gründung immer noch mit Poesie und Ironie 'auf der guten Seite': Die gleichnamige Veröffentlichung ist 2002 ihr Breakthrough-Album und erreicht Platz 6 der Charts. Alle nachfolgenden Alben erreichen Platz 1 oder 2. Nach 2016 ziehen sich die Sportis zurück. Ob sie jemals wieder gemeinsam auftreten werden, ist lange ungewiss. Das Trio dividiert sich auseinander und verfolgt Soloprojekte. Während des Lockdowns finden die Sportis aber wieder zueinander: Ihr achtes Studioalbum 'Jeder nur ein X' erscheint nach sechs Jahren Pause im November 2022. Was steckt hinter der jahrzehntelangen Freundschaft der Sportis? Was ist das Geheimnis ihres nicht endenden Erfolgs? Die erste Bandbiografie geht diesen und vielen weiteren Fragen nach, beschäftigt sich u. a. mit den Live-Konzerten - vom anonymen Gig im Provinz-Club bis zum Arena-Auftritt vor Tausenden Fans, die jede Zeile mitsingen - und mit den vielen Sportfreunde-Videos, die wesentlich zum Erfolg der Songs beitragen. Auch die Soloprojekte der drei werden vorgestellt, unter anderem Flo's Arbeit als Schriftsteller und Hip-Hopper. Und auch mit Marc Liebscher setzt sich das Buch auseinander, der die Sportis in Germering entdeckt und bis heute ihr Manager ist. Die drei Musiker sehen ihn weniger als Promoter denn als Bandmitglied. Das hochinformative Buch zeigt die Sportfreunde in ihrer ganzen schöpferischen Vielfalt auf dem Weg von den gut gelaunten Indie-Pop Burschen hin zu den verantwortungsvollen und gesellschaftlich engagierten Musikern, die sie heute sind. , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20230622, Produktform: Kartoniert, Autoren: Bardola, Nicola, Seitenzahl/Blattzahl: 215, Abbildungen: mit 16 Seiten Bilderstrecke und weiteren Fotos, Keyword: '54, '74, '90, 2006; '54, '74, '90, 2010; Andi Erhard; Applaus, Applaus; Band; Biografie; Deutschland; Deutschrock; Ein Kompliment; Florian Weber; Indie; Musik; Musiker; Nicola Bardola; Novarock; Peter Brugger; Pop-Rock; Rock; Rüdiger Linhof; Sportfreunde Stiller; WM; Weltmeisterschaft, Fachschema: Rock (Musik)~Pop (Musik)~Schauspieler - Schauspielkunst, Fachkategorie: Komponisten und Songwriter~Musiker, Sänger, Bands und Gruppen~Biografien: Kunst und Unterhaltung~einzelne Schauspieler und Darsteller, Style: Indie~Rock, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Unterhaltungsmusik, Popmusik, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hannibal Verlag, Verlag: Hannibal Verlag, Verlag: Koch International GmbH, Länge: 234, Breite: 163, Höhe: 20, Gewicht: 310, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783854457602, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 32554425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Erkennt ein Darsteller das Publikum von der Bühne aus?
In den meisten Fällen kann ein Darsteller das Publikum von der Bühne aus nicht genau erkennen, da das Licht normalerweise auf die Bühne gerichtet ist und das Publikum im Dunkeln bleibt. Darsteller können jedoch Reaktionen des Publikums wie Applaus oder Gelächter hören und darauf reagieren. In kleineren Theatern oder bei bestimmten Inszenierungen kann es jedoch vorkommen, dass die Darsteller das Publikum sehen können. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie lautet der Studiengang für Schauspiel und Regie?
Ein möglicher Studiengang für Schauspiel und Regie ist der Bachelor of Arts (B.A.) in Schauspiel und Regie. In diesem Studiengang werden sowohl schauspielerische als auch regiebezogene Fähigkeiten und Kenntnisse vermittelt. Die Studierenden lernen sowohl die praktische Umsetzung als auch die theoretischen Grundlagen dieser beiden Bereiche kennen. **


Was ist der Unterschied zwischen Regie und Inszenierung?
Der Begriff "Regie" bezieht sich auf die Gesamtleitung eines künstlerischen Werkes, sei es im Theater, Film oder in der Musik. Die Regie umfasst die Planung, Organisation und Koordination aller kreativen und technischen Aspekte der Produktion. Die "Inszenierung" hingegen bezieht sich speziell auf die Art und Weise, wie ein Werk auf der Bühne oder Leinwand präsentiert wird, einschließlich der Auswahl von Kostümen, Bühnenbildern, Licht- und Toneffekten sowie der Anleitung der Schauspieler oder Darsteller. **
Kommt jemand mit oder unter Applaus auf die Bühne?
Normalerweise kommt jemand unter Applaus auf die Bühne, um den Beifall des Publikums entgegenzunehmen. Der Applaus dient als Anerkennung für die Leistung oder den Auftritt der Person. Es ist jedoch auch möglich, dass jemand ohne Applaus auf die Bühne kommt, zum Beispiel wenn es sich um den Beginn einer Veranstaltung handelt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Papermoon "THEATER-OPER BÜHNE VORHANG VINTAGE WANDBILD POSTER XXL"Vliestapete, THEATER-OPER BÜHNE VORHANG VINTAGE WANDBILD POSTER XXL, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften:...150,10 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Regietheorien. Regie im TheaterRegietheorien. Regie im Theater , Geschichte - Theorie - Praxis , Ausgleichsbehälter- & Kühlerverschlussdeckel > Motorkühlung , Erscheinungsjahr: 20150109, Produktform: Kartoniert, Redaktion: Roselt, Jens, Seitenzahl/Blattzahl: 502, Keyword: Brecht; Grundlagentexte; Theaterwissenschaft, Inszenierung, Regie, Schauspiel, Fachschema: Regisseur - Regie~Drama / Theater~Theater, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 198, Breite: 128, Höhe: 32, Gewicht: 519, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Erkennt ein Darsteller das Publikum von der Bühne aus?
In den meisten Fällen kann ein Darsteller das Publikum von der Bühne aus nicht genau erkennen, da das Licht normalerweise auf die Bühne gerichtet ist und das Publikum im Dunkeln bleibt. Darsteller können jedoch Reaktionen des Publikums wie Applaus oder Gelächter hören und darauf reagieren. In kleineren Theatern oder bei bestimmten Inszenierungen kann es jedoch vorkommen, dass die Darsteller das Publikum sehen können. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Bardola, Nicola: Applaus, Applaus - Sportfreunde StillerApplaus, Applaus - Sportfreunde Stiller , Applaus, Applaus: Die Geschichte der Sportis von ihren Anfängen bis heute Die Indie-Rockband Sportfreunde Stiller, Schöpfer der größten Fußball-Hymne Deutschlands (''54, '74, '90, 2006' und ''54, '74, ''90, 2010'), formiert sich bereits Anfang der 1990er Jahre in Germering bei München. 1996 erscheint die EP 'Macht doch was ihr wollt - Ich geh' jetzt!', 1998 'Thonträger'. Damit beweisen die fußballbesessenen Punk-Popper auf Anhieb ihr musikalisches Können gepaart mit zuversichtlichem Wortwitz. Sie sind dann viel unterwegs und erspielen sich eine Fangemeinde, die sie liebevoll 'Sportis' nennt. Mit jedem neuen Album wächst das Mitsingpotenzial ihrer Songs. Mit Liedern wie "Ein Kompliment' (2002), 'Ans Ende denken wir zuletzt' (2003) oder 'Ich, Roque' (2004) begeistern die drei Musiker aus Bayern den gesamten deutschsprachigen Raum und werden Stammgäste in den Charts. Als im Mai 2006 der WM-Hit ''54, '74, ''90, 2006' erscheint, landen die Sportis auf Platz 1 in Deutschland. Die Fanmeilen der Republik bekommen nicht genug davon. Peter Brugger (alias Balboa, Fan des FC Bayern, Sänger), Florian Weber (alias Flo, 1860 München, Schlagzeuger) und Rüdiger Linhof (alias Rüde, auch Löwen-Fan, Bassist) sind bald dreißig Jahre nach der Band-Gründung immer noch mit Poesie und Ironie 'auf der guten Seite': Die gleichnamige Veröffentlichung ist 2002 ihr Breakthrough-Album und erreicht Platz 6 der Charts. Alle nachfolgenden Alben erreichen Platz 1 oder 2. Nach 2016 ziehen sich die Sportis zurück. Ob sie jemals wieder gemeinsam auftreten werden, ist lange ungewiss. Das Trio dividiert sich auseinander und verfolgt Soloprojekte. Während des Lockdowns finden die Sportis aber wieder zueinander: Ihr achtes Studioalbum 'Jeder nur ein X' erscheint nach sechs Jahren Pause im November 2022. Was steckt hinter der jahrzehntelangen Freundschaft der Sportis? Was ist das Geheimnis ihres nicht endenden Erfolgs? Die erste Bandbiografie geht diesen und vielen weiteren Fragen nach, beschäftigt sich u. a. mit den Live-Konzerten - vom anonymen Gig im Provinz-Club bis zum Arena-Auftritt vor Tausenden Fans, die jede Zeile mitsingen - und mit den vielen Sportfreunde-Videos, die wesentlich zum Erfolg der Songs beitragen. Auch die Soloprojekte der drei werden vorgestellt, unter anderem Flo's Arbeit als Schriftsteller und Hip-Hopper. Und auch mit Marc Liebscher setzt sich das Buch auseinander, der die Sportis in Germering entdeckt und bis heute ihr Manager ist. Die drei Musiker sehen ihn weniger als Promoter denn als Bandmitglied. Das hochinformative Buch zeigt die Sportfreunde in ihrer ganzen schöpferischen Vielfalt auf dem Weg von den gut gelaunten Indie-Pop Burschen hin zu den verantwortungsvollen und gesellschaftlich engagierten Musikern, die sie heute sind. , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20230622, Produktform: Kartoniert, Autoren: Bardola, Nicola, Seitenzahl/Blattzahl: 215, Abbildungen: mit 16 Seiten Bilderstrecke und weiteren Fotos, Keyword: '54, '74, '90, 2006; '54, '74, '90, 2010; Andi Erhard; Applaus, Applaus; Band; Biografie; Deutschland; Deutschrock; Ein Kompliment; Florian Weber; Indie; Musik; Musiker; Nicola Bardola; Novarock; Peter Brugger; Pop-Rock; Rock; Rüdiger Linhof; Sportfreunde Stiller; WM; Weltmeisterschaft, Fachschema: Rock (Musik)~Pop (Musik)~Schauspieler - Schauspielkunst, Fachkategorie: Komponisten und Songwriter~Musiker, Sänger, Bands und Gruppen~Biografien: Kunst und Unterhaltung~einzelne Schauspieler und Darsteller, Style: Indie~Rock, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Unterhaltungsmusik, Popmusik, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hannibal Verlag, Verlag: Hannibal Verlag, Verlag: Koch International GmbH, Länge: 234, Breite: 163, Höhe: 20, Gewicht: 310, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783854457602, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 32554425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie lautet der Studiengang für Schauspiel und Regie?
Ein möglicher Studiengang für Schauspiel und Regie ist der Bachelor of Arts (B.A.) in Schauspiel und Regie. In diesem Studiengang werden sowohl schauspielerische als auch regiebezogene Fähigkeiten und Kenntnisse vermittelt. Die Studierenden lernen sowohl die praktische Umsetzung als auch die theoretischen Grundlagen dieser beiden Bereiche kennen. **
-
Was ist der Unterschied zwischen Regie und Inszenierung?
Der Begriff "Regie" bezieht sich auf die Gesamtleitung eines künstlerischen Werkes, sei es im Theater, Film oder in der Musik. Die Regie umfasst die Planung, Organisation und Koordination aller kreativen und technischen Aspekte der Produktion. Die "Inszenierung" hingegen bezieht sich speziell auf die Art und Weise, wie ein Werk auf der Bühne oder Leinwand präsentiert wird, einschließlich der Auswahl von Kostümen, Bühnenbildern, Licht- und Toneffekten sowie der Anleitung der Schauspieler oder Darsteller. **
-
Kommt jemand mit oder unter Applaus auf die Bühne?
Normalerweise kommt jemand unter Applaus auf die Bühne, um den Beifall des Publikums entgegenzunehmen. Der Applaus dient als Anerkennung für die Leistung oder den Auftritt der Person. Es ist jedoch auch möglich, dass jemand ohne Applaus auf die Bühne kommt, zum Beispiel wenn es sich um den Beginn einer Veranstaltung handelt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.